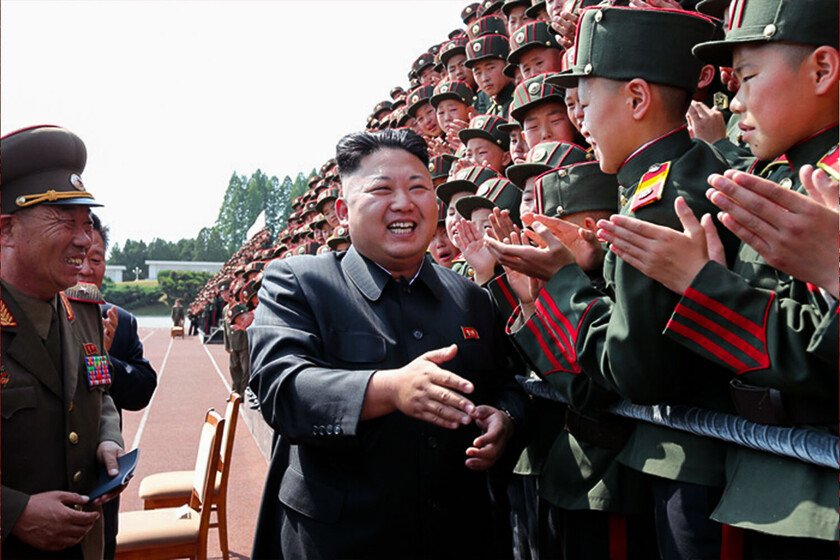
Corea del Norte, conocido por su gran aislamiento, ha emergido como un protagonista en el ámbito del cibercrimen, lo que podría tener implicaciones significativas para la seguridad de las criptomonedas. Recientemente, se ha señalado que Pyongyang podría estar detrás de un ataque cibernético que resultó en la sustracción de aproximadamente 6.360 millones de dólares de Binance, una de las plataformas de intercambio más grandes del mundo. Este incidente destaca la creciente sofisticación de los grupos de ciberdelincuentes norcoreanos, que operan bajo el ala del régimen de Kim Jong-un.
El robo a Binance, que se calcula en cerca de 6.300 millones de dólares, podría haber sido aún mayor si no se hubiera congelado una parte significativa de los fondos. En total, alrededor de 2.400 millones fueron bloqueados, gracias a la intervención de entidades como Tether y Circle. Este incidente marca un récord histórico, superando el anterior atraco más grande en el ámbito de las criptomonedas, donde se robaron alrededor de 1.500 millones de dólares en un ataque similar a Bybit en 2025.
La firma de ciberseguridad TRM Labs ha expresado confianza en que TraderTraitor, un grupo vinculado a la red de hackers Lazarus, es el responsable de este último ataque. Las características del mismo sugieren un patrón similar a otros robos que se han atribuido a Corea del Norte. Sin embargo, aún no hay confirmación oficial por parte del FBI, lo que deja la posibilidad de que la atribución de responsabilidad sea preliminar.
El ataque a Bybit presenta un contexto preocupante, ya que el FBI lo atribuyó a Corea del Norte días después de ocurrir. En ese ataque, se utilizaron direcciones similares a las de Binance para dispersar los fondos robados, facilitando su blanqueo a través de múltiples blockchains. Según Chainalysis, los hackers norcoreanos habrían robado en total unos 2.020 millones de dólares en criptomonedas en 2025, lo que representa un aumento del 51% respecto al año anterior.
Investigaciones como la de Kaspersky han revelado que el grupo Lazarus ha estado utilizando una técnica denominada Operación FlashHole, que incluye ataques de phishing a empresas surcoreanas. Más sorprendente es el uso de tecnología de cifrado poscuántico, que podría dificultar el rastreo de actividades ilegales. Esta estrategia demuestra un alto nivel de conocimiento técnico y una fuerte capacidad para adaptarse a las nuevas amenazas en ciberseguridad.
Las repercusiones de estos robos se extienden más allá del ámbito financiero. Funcionarios de inteligencia de EE.UU. han afirmado que el dinero robado es usado para financiar el régimen norcoreano y sus programas de armamento. Un informe de la ONU de 2024 subraya que las criptomonedas podrían representar hasta el 50% de las divisas que recibe el país.
Pero el régimen también cuenta con un ingreso adicional menos obvio: el teletrabajo remoto. Informáticos norcoreanos han obtenido empleo utilizando identidades robadas, trabajando en Estados Unidos desde casas de cómplices. El Departamento de Justicia de EE.UU. ha revelado que este esquema ha afectado a más de 70 empresas, generando en total unos 3 millones de dólares. La actividad del FBI en Texas incluyó registros en más de 40 viviendas y la incautación de 187 dispositivos que pertenecían a estos trabajadores remotos.