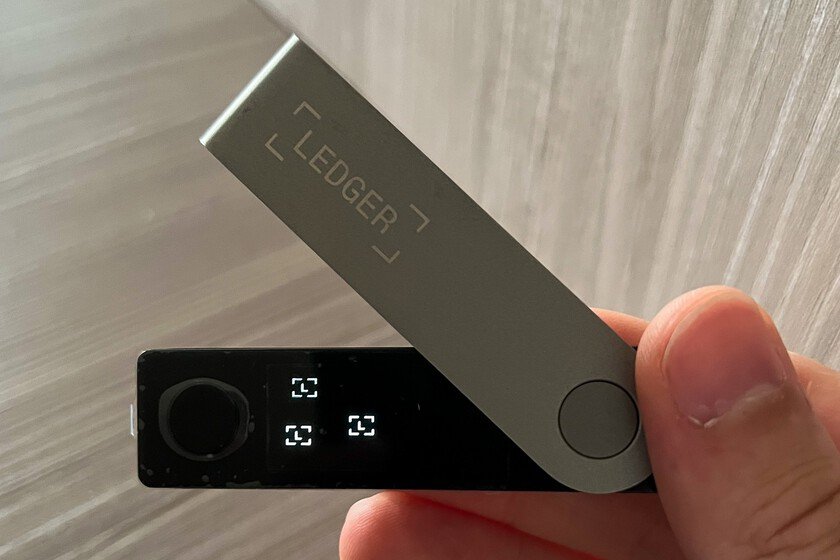
Un reciente incidente de seguridad ha impactado a usuarios de monederos Ledger, quienes reportaron la pérdida de fondos sin haber autorizado transferencias. La empresa ha vinculado estas pérdidas a CryptoBilis, un distribuidor autorizado en el sudeste asiático. Según investigaciones, se estima que alrededor de 102 millones de dólares fueron sustraídos de 324 monederos en varias redes blockchain. Ledger ha confirmado que al menos un dispositivo fue manipulado físicamente, aunque no ha determinado el total de pérdidas.
El ataque revela una preocupación sobre la seguridad física de los dispositivos. Los monederos, como el Ledger Nano X, no almacenan criptomonedas, sino que retienen las claves privadas necesarias para realizar transacciones. Durante su configuración, el dispositivo proporciona una frase de recuperación que, si es interceptada, puede permitir a un atacante acceder a los fondos sin poseer el dispositivo original.
Los investigadores han descubierto que ciertos Ledger Nano X habían sido alterados con circuitos adicionales que podían interceptar y almacenar la frase de recuperación. Estos componentes, que quedaban ocultos, enviaban la información a los atacantes a través de un módulo LTE y una antena, permitiendo la eliminación remota de fondos.
El sistema Genuine Check que verifica la autenticidad de los dispositivos no puede detectar modificaciones externas. Si el chip de seguridad está intacto, un dispositivo manipulado puede seguir funcionando normalmente, lo que ha sido reconocido por Ledger. La compañía sostiene que no hay evidencia de acceso a sus sistemas internos, sugiriendo que se trató de una alteración física.
Esta amenaza tuvo antecedentes, ya que desde 2025, investigadores comenzaron a detectar componentes extraños en monederos Ledger. A pesar de que la investigación sigue abierta, Ledger ha recomendado a los compradores recientes de CryptoBilis que eviten configurar sus dispositivos y sugiere trasladar los fondos a otros monederos para protección. Mientras tanto, otros fabricantes, como Trezor, están tomando medidas preventivas en sus redes de distribución. No se ha identificado a los responsables del ataque ni se conoce el total de dispositivos afectados.